警察庁が令和8年9月にまとめた資料によると、令和8年上半期に報告されたランサムウェア被害は123件で、半期としては統計を取り始めて以来最多でした。被害組織へのアンケートでは、侵入経路の約5割がVPN機器です。通信を守るはずのVPNが、使い方と管理しだいで入口にもなるということです。VPN(Virtual Private Network、仮想プライベートネットワーク)は、公共のインターネット回線の上に暗号化された仮想的な通信経路(トンネル)を作り、通信内容や接続元の情報を第三者から読み取られにくくする技術です。その正体は「暗号化」と「トンネリング(カプセル化)」の組み合わせで、企業のリモートアクセスから個人のプライバシー保護まで使われています。本記事では、仕組みとプロトコルごとの違い、無料・有料サービスの比較、利用時の注意点、公的機関の注意喚起までを解説します。公衆Wi-Fi対策としての具体的な使い方は、別記事で詳しく扱っています。
VPNとは何か・基本の仕組み
VPNは、不特定多数が利用する回線の上に、暗号化によって保護された専用の通信経路を仮想的に構築する仕組みです。利用者の端末はこの経路を通じてVPNサーバーに接続し、VPNサーバーが代理となって目的のWebサイトやサービスと通信します。これにより通信内容が暗号化されるだけでなく、アクセス先から見える接続元の情報もVPNサーバーのものに置き換わります。
もともとVPNは、企業が本社と支社、あるいは在宅勤務者の端末を社内ネットワークに安全につなぐ技術として発展してきました。近年は個人向けサービスも数多く提供され、公衆Wi-Fi利用時の通信保護や、海外からのアクセス時に普段のサービスを継続利用する目的でも使われています。
トンネリングとは何か
トンネリングとは、送信するデータを別のプロトコルのパケットで包み込む(カプセル化する)ことで、公共の回線上に専用線であるかのような経路を仮想的に作り出す技術です。VPNクライアントは元のパケットを暗号化したうえで新しいヘッダーを付け加え、VPNサーバー宛てに送信します。受け取ったVPNサーバーは外側の包みを取り除いて元のパケットを復元し、本来の宛先に転送します。この仕組みにより、経路の途中にいる第三者からは暗号化された外側のパケットしか見えなくなります。
暗号化の仕組み
多くのVPNプロトコルは、接続開始時に鍵交換(ハンドシェイク)を行い、その後の通信データを暗号化する流れを採用しています。鍵交換には公開鍵暗号方式を使い、実際のデータ通信には処理負荷の軽い共通鍵暗号方式(AES-256やChaCha20など)を用いるのが一般的です。ただし、どの方式でもVPNサービスの提供元自体は通信経路上の中継点にあたり、通信の中身を技術的に把握できる立場にある点は変わりません。これが、後述するノーログポリシーの確認が重要になる理由です。
VPNの通信の流れ
| 段階 | 内容 |
|---|---|
| 1. 端末からVPNサーバーへ接続 | 鍵交換のうえ、暗号化されたトンネルを通じてデータを送信する |
| 2. VPNサーバーが代理で通信 | カプセル化を解いて元のパケットを復元し、実際のアクセス先にはVPNサーバーの情報が伝わる |
| 3. 応答がVPNサーバー経由で戻る | 応答が再び暗号化・カプセル化され、暗号化経路を通じて端末に届く |
この流れにより、経路の途中でデータを盗み見られるリスクを抑えつつ、接続元のIPアドレスを経由サーバーのものに置き換えられます。ただし、これは経路上の第三者から見えにくくなるという意味であり、誰からも一切追跡できなくなるわけではありません。
VPNの特徴
通信の暗号化
VPNは通信データを暗号化するため、カフェや駅、空港などの公衆Wi-Fiのように不特定多数が利用する回線でも、通信内容を読み取られにくくなります。パスワードやクレジットカード情報など、機密性の高いデータを扱う際の安全性を高める効果が期待できます。
接続元情報の秘匿
アクセス先から見える接続元IPアドレスがVPNサーバーのものに置き換わるため、利用者本来の所在地や端末情報が伝わりにくくなります。地域によって配信内容が異なるサービスへのアクセスに利用されることもありますが、対象サービスの利用規約に違反しないか事前に確認しておく必要があります。
リモートアクセスの実現
企業では、社外の端末から社内ネットワークへ安全に接続する手段としてVPNが広く採用されています。在宅勤務の際に自宅からVPNを経由して社内システムに接続することで、オフィス内と同等のセキュリティレベルを維持しながら業務を行えます。
通信速度への影響
VPNは通信を暗号化し、いったんVPNサーバーを経由させる仕組みのため、直接通信する場合と比べて速度が低下しやすい特性があります。低下の度合いは、サーバーの処理能力、物理的な距離、同時接続者数、採用プロトコルなどによって変わります。速度重視なら、居住地に近いサーバーや、後述するWireGuardのような軽量プロトコルへの対応を確認するとよいでしょう。
VPNプロトコルの違い(OpenVPN・WireGuard・IKEv2ほか)
「VPNアプリならどれも同じ」と思われがちですが、内部でどのプロトコル(通信規格)を使ってトンネルを構築するかによって、速度や安定性、対応端末の範囲は変わります。
OpenVPN
オープンソースのプロトコルで、開発元OpenVPN社の沿革では2001年に非公開の初版、2002年に最初の公式な一般公開とされています。SSL/TLSの仕組みを応用して暗号化トンネルを構築します。長年多くのVPNサービスで採用され、UDP・TCPどちらのポートでも動作させられる柔軟性があり、安全性と速度のバランスが良いとされています。
WireGuard
比較的新しいオープンソースのプロトコルで、公式サイトの導入案内ではLinuxカーネル5.6以降に組み込まれている前提で手順が書かれています(それより古いカーネル向けには別のモジュールを案内)。鍵交換にCurve25519、暗号化にChaCha20とPoly1305を用い、通信はすべてUDPで送られます。開発元は実装のコード量をシンプルに保つことを設計方針として挙げています。対応サービスは年々増えていますが、機能や設定項目はOpenVPNより少なくシンプルです。
IKEv2/IPsec・L2TP/IPsec
IKEv2/IPsecは、IETFで標準化された鍵交換プロトコルIKEv2と暗号化プロトコルIPsecを組み合わせた方式です。MOBIKEという仕組みにより、モバイル端末がWi-Fiとモバイル回線を切り替えた際も接続を再確立しやすく、スマートフォン向けとして紹介されがちです。L2TP/IPsecは、暗号化機能を持たないL2TPにIPsecを組み合わせた古くからの方式で、対応機器は多い一方、処理の二重化で速度面は劣るとされる場合があります。
| プロトコル | 特徴 |
|---|---|
| OpenVPN | 2002年に一般公開、実績豊富でバランス型。UDP・TCPの両方で動く |
| WireGuard | コンパクトな実装で高速・軽量とされる。通信はUDPのみ |
| IKEv2/IPsec | モバイル回線の切り替えに強い |
| L2TP/IPsec | 互換性重視、速度は劣る場合がある |
VPNの分類・種類
提供形態による分類(無料・有料)
| 項目 | 無料VPN | 有料VPN |
|---|---|---|
| 通信速度 | 制限がかかることが多い | 安定した速度を維持しやすい |
| データ通信量 | 上限が設けられていることが多い | 無制限のプランが一般的 |
| ログの取り扱い | 収集した通信履歴を広告等に活用する場合がある | ノーログポリシーを明示するサービスが多い |
| サーバーの選択肢 | 限られた拠点のみ | 世界各国に多数の拠点を持つことが多い |
| 収益の仕組み | 広告表示やデータ活用など、非公表の場合もある | 月額・年額の利用料金 |
無料サービスは何らかの形で運営コストを回収する必要があります。その方法が広告表示なのか通信データの活用なのかは、サービスによって公表の度合いが異なります。提供元の収益モデルが説明されているかどうかは、無料・有料を問わず確認しておきたいポイントです。
用途による分類
- 個人向けVPN:公衆Wi-Fi利用時のセキュリティ確保やプライバシー保護を目的として契約するサービス
- 企業向けVPN(リモートアクセスVPN):社外の端末から社内ネットワークへ安全に接続するための仕組み
- 拠点間VPN:本社と支社など、複数拠点のネットワークを相互接続するための仕組み
VPNサービスの選び方・実践的なコツ
- ノーログポリシーの明示:通信履歴を保存・収集しない方針を明確に説明しているか
- 運営元の実態:運営会社の所在地や事業内容が公開されており、信頼できる情報として確認できるか
- 対応プロトコル:OpenVPNやWireGuardなど、安全性が確認されている規格に対応しているか
- サーバー拠点の数と分布:よく利用する地域や接続したい国のサーバーが用意されているか
- 同時接続可能台数:複数端末で使う場合に対応台数が足りるか
- 料金体系:無料プランの制限内容や、有料プランの料金・支払い方法が明確か
- サポート体制:接続トラブル時の問い合わせ窓口や日本語対応の有無
VPN利用時の注意点
また、VPNを使えば「完全に匿名になる」とよく言われますが、これは正確な表現ではありません。アクセス先やプロバイダーからは接続元が分かりにくくなりますが、VPNサービスの提供元自体は通信経路の中継点として通信を把握できる立場にあります。どこまでのログを保存していないかは、各サービスのポリシー文書で確認するほかありません。
組織のVPN機器が侵入口になる例(警察庁の情勢報告)
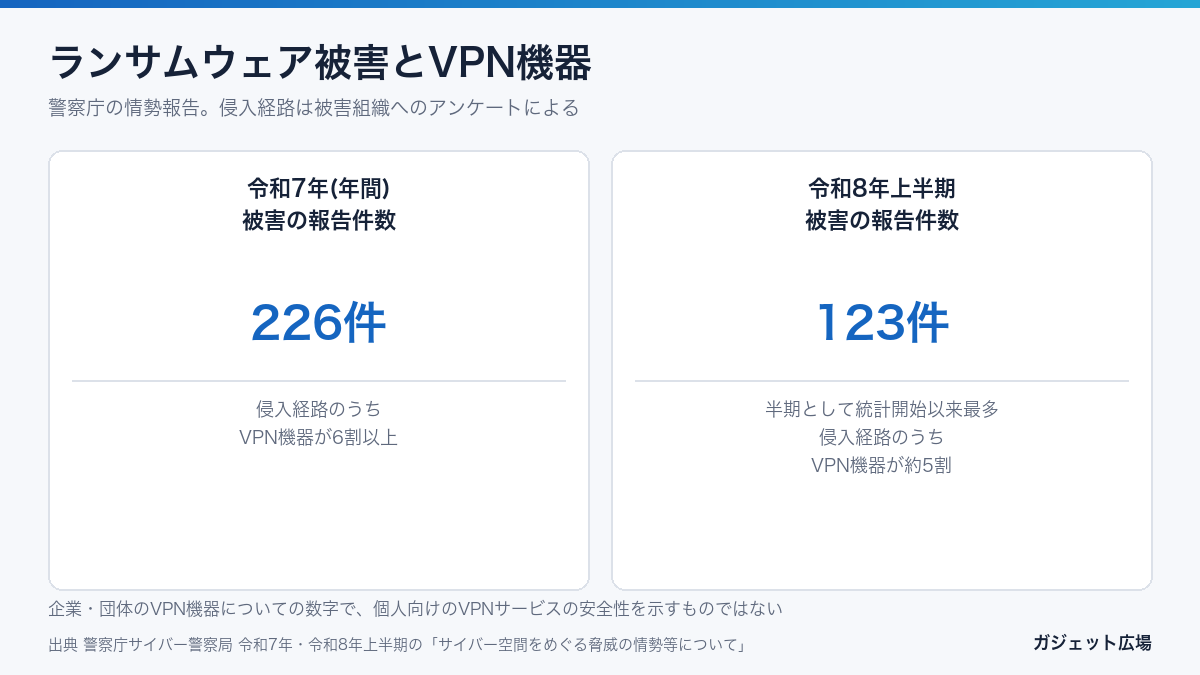
VPNは通信を守る技術ですが、VPNを提供する機器そのものが狙われる場合があります。警察庁サイバー警察局が令和8年3月にまとめた「令和7年におけるサイバー空間をめぐる脅威の情勢等について」は、令和7年のランサムウェア被害の報告件数を226件とし、依然として高い水準だと述べています。同資料は、被害を受けた組織へのアンケート結果として、侵入経路はVPN機器が6割以上を占める状況だと記しています。攻撃者は、未修正の脆弱性、漏えいした認証情報や簡易なパスワード、設定の不備などを悪用して組織のネットワークに入り込むと説明されています。
その後、警察庁は令和8年9月に「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公表しました。令和8年上半期のランサムウェア被害の報告件数は123件で、半期の件数としては統計を取り始めた令和2年下半期以降で最多です。侵入経路は、被害組織へのアンケートでVPN機器が約5割を占めました。
| 資料 | ランサムウェア被害の報告件数 | 侵入経路に占めるVPN機器 |
|---|---|---|
| 令和7年(年間) | 226件 | 6割以上 |
| 令和8年上半期 | 123件(半期で過去最多) | 約5割 |
出典 警察庁サイバー警察局「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)、「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)https://www.npa.go.jp/publications/statistics/cybersecurity/index.html 。2026年10月4日確認。割合はアンケートに回答した被害組織の中での値です。
情報処理推進機構(IPA)も2025年10月31日の注意喚起で、ネットワークの境界に置くVPN機器などで深刻な脆弱性が相次ぎ、実際の攻撃に悪用された例があると伝えています。乗っ取られた機器はORB(攻撃の中継拠点)として他の組織への攻撃の踏み台に使われるおそれがあり、対策として修正パッチの速やかな適用、サポートの切れた古い機器の更新や廃棄、管理画面を外部に公開しないことなどを挙げています。
家庭でも無関係ではありません。総務省の「国民のためのサイバーセキュリティサイト」は、家庭用Wi-FiルーターでVPN機能やDDNS機能など外から接続できる機能が意図せず有効になっていないか確かめ、使っていなければ無効にするよう呼びかけています。
この数字は企業・団体のネットワークに置かれたVPN機器についてのもので、個人向けのVPNアプリやサービスの安全性を直接示すものではありません。ただ、VPNという名称が付いていても、次の点は共通の考え方として読み取れます。
- VPN機器やソフトウェアは、更新されないまま使い続けると弱点が残ります。ファームウェアやアプリの更新を止めない運用が前提になります。
- パスワードが単純だったり、漏えいしたものを使い回していたりすると、VPNで暗号化していても入り口を開けているのと同じ状態になります。
警察庁は、被害の未然防止と拡大防止のため、VPN機器等の脆弱性対策、認証情報の適切な管理、バックアップとログの取得、被害時の速やかな通報・相談などを、中小企業を主な対象に周知しています。テレワークで会社のVPNを使う人も、更新の案内やパスワードの扱いに関する社内の指示は、後回しにしない項目といえます。
VPNを支える技術と公的なガイドライン
VPNで使われる暗号化の方式は、インターネットの技術仕様を定めるIETFが公開する文書に基づくものが中心です。代表的なものにIPsecやTLSがあります。VPNは通信経路を保護する技術であって、接続先の安全性や、端末そのものの安全を保証するものではありません。総務省が公開しているテレワークセキュリティガイドラインでも、経営者・システム管理者・勤務者それぞれの立場で実施すべき事項が整理されており、VPNの利用はその一部として位置づけられています。VPNを使っていても、怪しいサイトで情報を入力すれば被害は起こります。
よくある質問
Q. VPNを使えば違法なアクセスも問題なくできますか。
A. VPNはあくまで通信を暗号化し、接続元情報を置き換える技術であり、利用するサービスの規約や法律を遵守する必要があることに変わりはありません。地域制限の回避などは、対象サービスの利用規約に違反する場合があります。
Q. VPNは常時オンにしておいたほうがよいですか。
A. 公衆Wi-Fiの利用時や重要な情報を扱う際にオンにするのが一般的な使い方です。常時利用で速度への影響を感じる場合は、必要な場面に絞って利用する方法もあります。
Q. 無料VPNは絶対に使わないほうがよいですか。
A. すべての無料VPNが危険というわけではありませんが、運営元やプライバシーポリシーの説明が不明瞭なサービスは避けることが推奨されます。通信ログの取り扱いが明記されているかを確認しましょう。
Q. スマートフォンとパソコンで別々にVPN契約が必要ですか。
A. 多くのVPNサービスは、1つの契約で複数端末に対応するプランを提供しています。契約前に同時接続可能な台数を確認しましょう。
Q. VPNとプロキシは何が違いますか。
A. プロキシは主にアクセス先へのリクエストを代理で送る仕組みで、通信内容の暗号化を伴わない場合があります。VPNは通信経路全体を暗号化したトンネルで保護する点が異なります。
Q. VPNとTorはどう違いますか。
A. Torは複数の中継サーバーを経由し、経路上のどのサーバーも接続元と接続先を同時には把握しにくい設計です。VPNは基本的に1つのサーバーを経由する構成のため、その運営元は通信経路の情報を把握できる立場にあります。仕組みが異なる技術として理解しておくとよいでしょう。
まとめ
VPNは、トンネリングによる経路の仮想化と暗号化による通信保護を組み合わせて、通信内容と接続元情報を第三者から読み取られにくくする技術です。OpenVPN・WireGuard・IKEv2/IPsecなど、プロトコルごとに異なる特徴があり、利用シーンに応じて対応プロトコルを確認することが快適に使い続けるための第一歩になります。企業のリモートアクセスから公衆Wi-Fi利用時まで活用場面は幅広い一方、無料VPNのデータ収集リスクや、完全な匿名化技術ではないという点は見落とされがちです。ノーログポリシーの明示や運営元の実態といった選定基準に沿って信頼できるサービスを選ぶことが、VPNを正しく活用する土台になります。
VPN以外の対策も含めて優先順位をつけたい場合は、家庭のセキュリティ対策 10大脅威2026を30分・今週・習慣の3段階に置き換えるをご覧ください。
出典・参考情報
総務省が公開しているテレワークセキュリティガイドライン。経営者・システム管理者・勤務者それぞれの立場で実施すべき事項が整理されており、VPNの利用もその一部として位置づけられています/著作権法。VPN自体は合法な技術ですが、著作権で保護されたコンテンツを違法に入手する目的での利用や、アクセス先の規約で禁止されている行為を回避する目的での利用は、行為の内容によって法令違反や規約違反となりうる点に注意が必要です/各VPNサービスの通信方式、ログの取り扱い方針、対応国は事業者ごとに異なり、随時変更されます。契約前に事業者の公式な案内を確認してください。本記事は仕組みの一般的な整理であり、法的助言ではありません。/警察庁サイバー警察局「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)。ランサムウェア被害の報告件数、被害組織へのアンケートで侵入経路の6割以上がVPN機器であったこと、警察庁が周知している対策を参照しました。企業・団体のVPN機器についての資料であり、個人向けVPNサービスの安全性を示すものではありません。/警察庁サイバー警察局「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月、ランサムウェア被害123件・侵入経路の約5割がVPN機器)https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf /IPA「VPN機器等に対するORB(Operational Relay Box)化を伴うネットワーク貫通型攻撃のおそれについて」(2025年10月31日)https://www.ipa.go.jp/security/security-alert/2025/alert20251031_vpn.html /総務省 国民のためのサイバーセキュリティサイト 事例8 https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/case/end_user/08/ /OpenVPN「About」沿革 https://openvpn.net/about/ /WireGuard「Protocol & Cryptography」https://www.wireguard.com/protocol/ 、「Installation」https://www.wireguard.com/install/(いずれも2026年10月4日確認)